FBI'ın uyardığı ARTEX nedir?
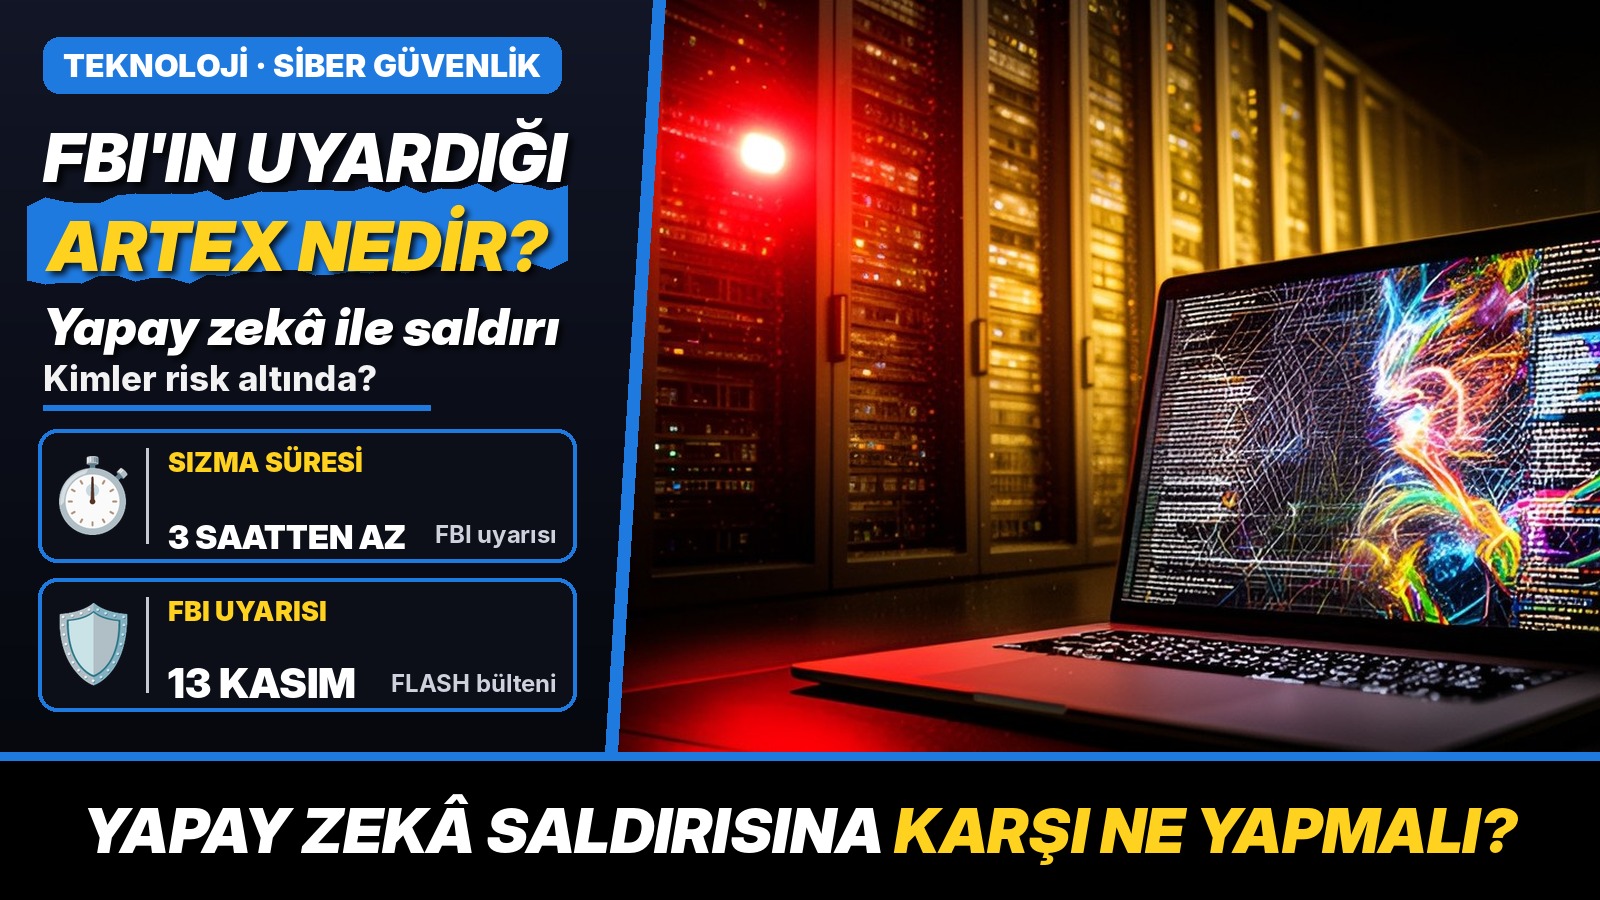
- Uyarı: FBI 13 Kasım'da FLASH-20261113-001 numaralı bülteni yayımladı; haber 16 Kasım'da uluslararası basına yansıdı.
- Araç: ARTEX, büyük dil modeliyle çalışan açık kaynaklı bir "ajan" sızma testi çerçevesi; geliştiricisi yalnız izinli testler için yazdığını söylüyor.
- Hız: FBI'a göre bazı saldırılarda ilk keşiften ayrıcalıklı erişime kadar geçen süre üç saatin altına indi.
- Olaylar: Ekimdeki ConnectWise tedarik zinciri saldırısı ve Güney Kore'de yaklaşık 67 bin kişinin verisinin çalınması araçla ilişkilendirildi.
- Önlem: İnternete açık sistemlerin envanteri, yönetim panellerine erişim kısıtı ve kimlik bilgisi temizliği öne çıkıyor.
ABD Federal Soruşturma Bürosu (FBI), yapay zekâ destekli bir saldırı aracının dünya genelinde kurumlara yönelik sızmalarda kullanıldığını bildirdi. Büronun 13 Kasım tarihli FLASH bülteninde adı geçen araç ARTEX. FBI'a göre saldırganlar bu çerçeveyle bir saldırının birçok aşamasını otomatik hâle getiriyor ve insan ekiplerin günlerce sürdürdüğü işleri saatler içinde tamamlıyor. Uyarı, FBI'ın Dallas ofisinin sosyal medya paylaşımıyla geniş kitlelere ulaştı.
ARTEX ne işe yarıyor?
ARTEX, büyük dil modeli (LLM) ile çalışan açık kaynaklı bir sızma testi platformu. Sızma testi, bir kurumun izniyle sistemlerine saldırgan gibi girmeye çalışıp açıkları önceden bulma işine deniyor. ARTEX'in farkı, bu işi "ajan" denen yapay zekâ bileşenlerine yaptırması: araç hedefi tarıyor, açık arıyor, bulduğu açığı kullanıyor ve sistemde ilerlemek için bir sonraki adımı kendisi seçiyor.
Geliştiricisi "Autumn-27" adıyla bilinen yazılımcı, aracı yalnızca izinli testler için hazırladığını açıkladı ve kötüye kullanım haberleri üzerine 8 Ekim'de GitHub deposunu erişime kapattı. FBI'a göre bu, aracın yayılmasını durdurmadı: çatallanmış kopyalar, arşivlenmiş sürümler, yerelleştirilmiş varyasyonlar ve ARTEX PRO adlı ticari bir sürüm dolaşımda kalmaya devam ediyor. Büro, internete açık 1.600'den fazla ARTEX konsolu tespit ettiğini, gerçek kurulum sayısının bundan yüksek olduğunu tahmin ettiğini bildirdi.
Hangi saldırılarda kullanıldı?
FBI'ın aktardığına göre araç en az ağustos ayından bu yana saldırılarda görülüyor. Teknoloji basınının bültene dayanarak verdiği bilgilere göre:
- ConnectWise: Uzaktan yönetim yazılımı sağlayıcısı ConnectWise'a ekim ayında düzenlenen tedarik zinciri saldırısında ARTEX kullanıldı. Saldırganlar bu yolla en az 2.250 müşterinin Microsoft 365 ortamına kimlik doğrulama girişiminde bulundu. Microsoft, saldırının arkasında büyük olasılıkla Çin bağlantılı bir grubun bulunduğunu değerlendirdi.
- Güney Kore: Güney Koreli bir finans kurumuna yönelik saldırıda yaklaşık 67 bin kişinin kişisel bilgileri ele geçirildi.
- Barracuda: Güvenlik şirketi Barracuda, iptal edilmemiş açıkta kalmış bir kimlik bilgisi üzerinden sistemlerine girildiğini açıkladı.
Bleeping Computer'ın haberine göre kampanyada en az dokuz kurum ele geçirildi. Bu saldırılarda yapay zekâ ajanları keşif yaptı, zafiyetleri kullandı, sunuculara arka kapı yerleştirdi ve kullanıcı adı-şifre bilgilerini topladı. Sektör yayınları enerji, imalat, telekomünikasyon ve sağlık kuruluşlarının hedefler arasında bulunduğunu yazdı.
Neden "üç saat" önemli?
Siber güvenlik ekipleri bir saldırıyı genellikle saldırganın ağ içinde ilerlediği sürede yakalamaya çalışıyor. FBI'ın bülteninde, bazı sızmalarda ilk keşiften yönetici düzeyinde erişime kadar geçen sürenin üç saatin altına indiği belirtildi. Bu, gece ya da hafta sonu kimsenin bakmadığı birkaç saatlik bir boşluğun bile bir kurumun bütün ağını tehlikeye atabileceği anlamına geliyor. ARTEX yeni bir açık değil, bir araç olduğu için ona ait bir güvenlik yaması da yok; savunma, aracın kullandığı bilinen açıkları kapatmaya ve saldırı yüzeyini daraltmaya dayanıyor.
FBI ne öneriyor?
Bültende kurumlara yönelik başlıca öneriler şunlar:
- İnternete açık bütün uygulamaların, kendi kendine hizmet portallarının ve bulut sistemlerinin envanterini çıkarmak.
- Bulut yönetim panellerine, sanallaştırma (hipervizör) ve yedekleme arayüzlerine erişimi kısıtlamak.
- İş uygulamalarının API'lerine istek sınırı (rate limit) koymak.
- ConnectWise ürünlerini kullananların 1 Ekim 2026'dan bu yana tutulan kayıtları geriye dönük incelemesi.
- Kullanılmayan ya da sızmış olabilecek kimlik bilgilerini iptal etmek ve bilinen istismar edilen açıkları öncelikle kapatmak.
Bireysel kullanıcılar için ne anlama geliyor?
ARTEX doğrudan ev kullanıcılarını değil, kurumları hedef alan bir araç. Ancak Güney Kore örneğinde görüldüğü gibi kurumlardan çalınan veriler sıradan kullanıcıları da etkiliyor. Bankası, e-ticaret sitesi ya da hizmet aldığı bir şirketten veri sızıntısı bildirimi alan kullanıcıların o hesaptaki şifresini değiştirmesi, aynı şifreyi başka hesaplarda kullanmaması ve iki aşamalı doğrulamayı açması öneriliyor. Sızıntının ardından gelen sahte e-posta ve SMS'ler de dolandırıcıların en sık kullandığı yöntemler arasında.
Türkiye'de kurumlara yönelik siber tehdit uyarılarını Ulusal Siber Olaylara Müdahale Merkezi (USOM) yayımlıyor. ConnectWise gibi uzaktan yönetim yazılımı kullanan Türk şirketlerinin bilgi işlem ekipleri, üreticinin kendi güvenlik duyurularını ve FBI bültenindeki göstergeleri sistemlerinde kontrol edebilir.
Haberleri kaçırmaSon dakika haberleri WhatsApp ve Telegram kanallarımıza anında düşüyor.
WhatsApp kanalını takip etTelegram'dan takip etUygulamayı kur Özbekistan'da kart dolandırıcılığı nasıl yapılıyor?
Okumaya devam et →
İlgili Haberler
 Teknoloji
Sosyal medyada yaş doğrulama bugün başladı: Hesabınız kapanacak mı? e-Devlet'ten doğrulama nasıl yapılır, son gün ne zaman?
 Teknoloji
Gemini'de "geçici sohbet" artık ne kadar saklanacak?
 Teknoloji
Google Haritalar sizin yerinize randevu mu alacak?
 Teknoloji
Meta'nın yeni uygulaması Direct nedir?
 Teknoloji
PS Plus indirimi başladı: Kimler yararlanabilir?
 RusyaRusya'da pasaportunu kaybeden Türk ne yapmalı?
2
 RusyaRusya'da yabancı öğrencilere yeni denetim mi geliyor?
3
 RusyaRusya'da bugün: 19 Kasım'da yabancıları ne ilgilendiriyor?
4
 DünyaDünya Yeniden Şekillenirken: Putin–Avrupa gerilimi Türkiye'yi nasıl etkiliyor?
5
 TürkiyePOLSAN iddiası ne? Fon dosyasında yeni tartışma