Microsoft: Çin bağlantılı Storm-0940 yapay zekâ destekli saldırıyla yüzlerce kuruluşu hedef aldı, ConnectWise'ı da vurdu
- Kim: Microsoft'un Çin devletiyle bağlantılı olduğunu değerlendirdiği Storm-0940; 2021'den beri aktif.
- Nasıl: Yapay zekâ ajanlarının saldırıyı baştan sona yürütebildiği ARTEX adlı araç kullanıldı.
- Ölçek: 2 bin 250'den fazla Microsoft 365 ortamı hedeflendi; dakikada yaklaşık 2 bin 900 giriş denemesi yapıldı.
- Hız: Bazı vakalarda hedefin belirlenmesinden yüksek yetkili erişime 3 saatten kısa sürede ulaşıldı.
- ConnectWise: Cloud Backup hizmetine yönelik tedarik zinciri saldırısı da bu gruba bağlandı; şirket hizmeti 17 Ekim'de kapattı.
- Çin: Washington Büyükelçiliği suçlamaları reddetti.
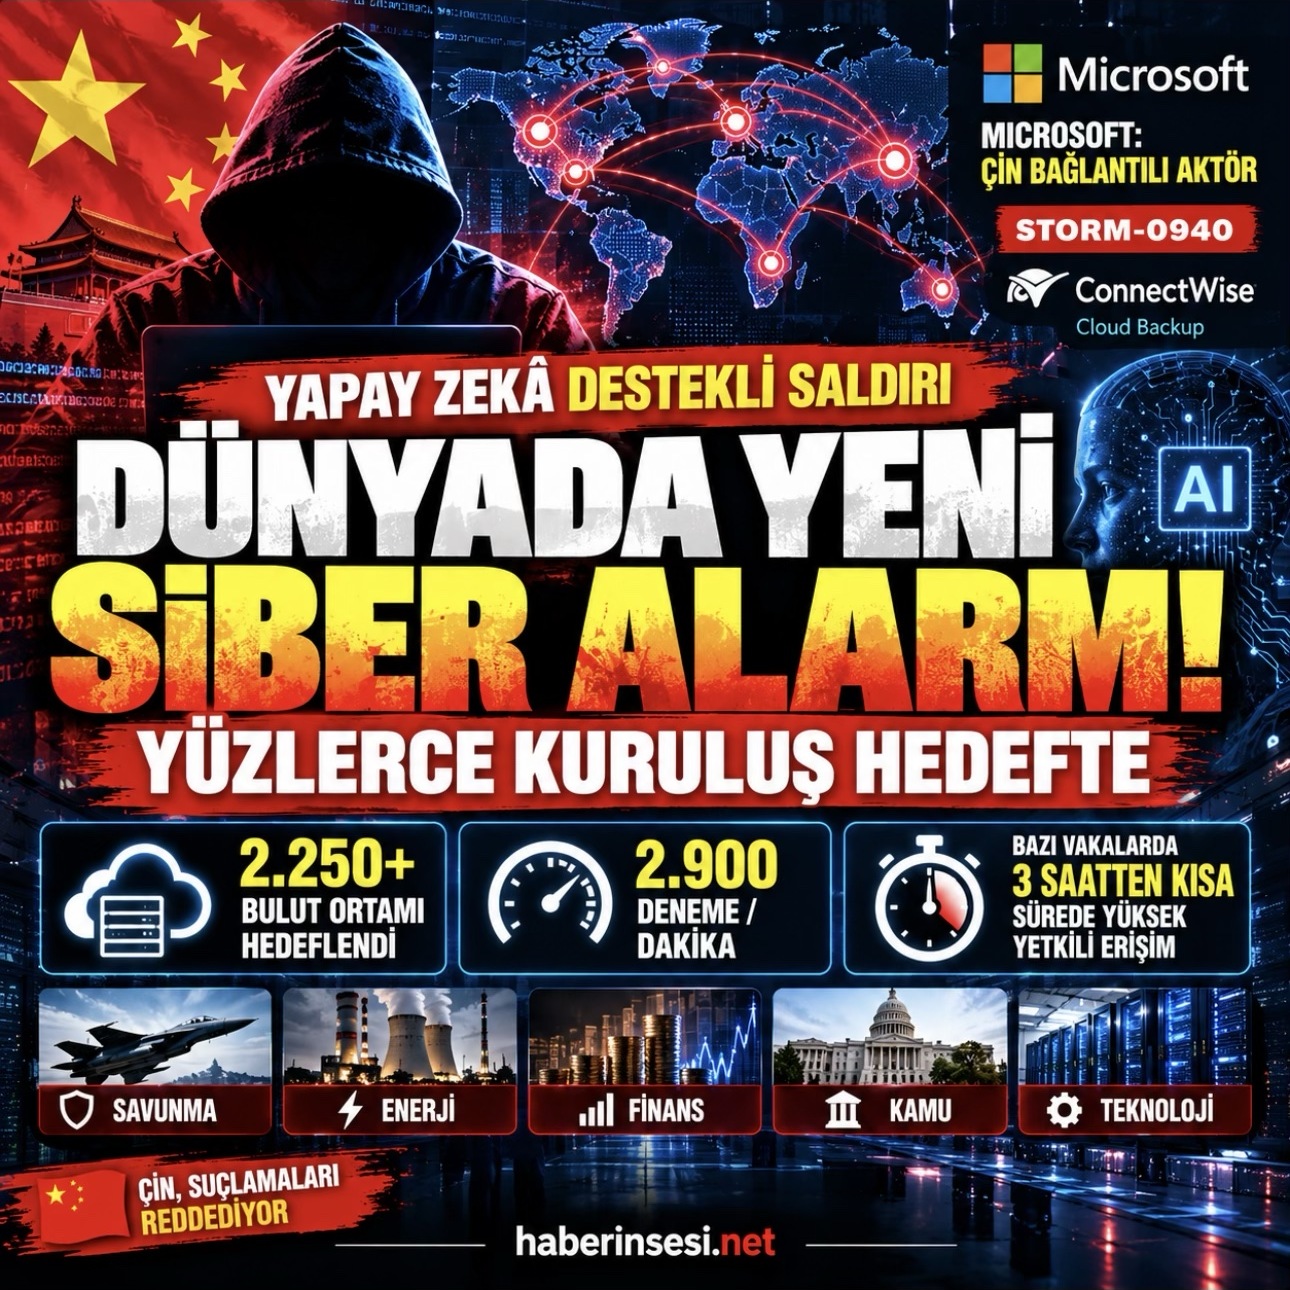
Microsoft'un tehdit istihbaratı ekibinin 21 Ekim'de yayımladığı rapora göre Storm-0940 adlı grup, savunma, havacılık, enerji, finans, kamu ve teknoloji kuruluşlarını hedef alan geniş çaplı bir kampanya yürüttü. Microsoft, 2021'den bu yana aktif olan ve veri hırsızlığına odaklanan grubun Çin devletiyle bağlantılı olduğunu değerlendiriyor. Saldırganlar, yapay zekâ destekli ARTEX adlı açık kaynaklı sızma testi aracını kullanarak saldırıların büyük bölümünü otomatik hale getirdi.
2 binden fazla bulut ortamı hedef alındı
Microsoft'un yayımladığı teknik verilere göre Storm-0940, ConnectWise tedarik zinciri saldırısı sırasında 2 bin 250'den fazla Microsoft 365 ortamına ulaşmaya çalıştı. Sistemlerde dakikada yaklaşık 2 bin 900 oturum açma girişimi gerçekleştirildi. Microsoft'un gözlemlediği saldırı trafiğinin bir bölümünde 151 binden fazla başarısız giriş denemesi kaydedildi. Güvenlik şirketi Huntress, 17 Ekim itibarıyla 173 ortamda yetkisiz giriş doğruladığını ve gerçek sayının daha yüksek olabileceğini açıkladı.
3 saatten kısa sürede yüksek yetkili erişim
Saldırının en dikkat çekici tarafı yapay zekânın sağladığı hız oldu. Microsoft, bazı vakalarda saldırganların hedefi belirlemesinden kuruluşun bulut altyapısında yüksek yetkili erişim elde etmesine kadar geçen sürenin 3 saatten kısa olduğunu açıkladı. Yapay zekâ sistemi; hedef keşfi, güvenlik açıklarının araştırılması, parola saldırıları ve bazı veri çıkarma işlemlerini otomatik şekilde yapabiliyor. Bazı vakalarda yapay zekâ ajanlarının erişimi korumak için kimlik bilgilerini değiştirdiği ve yönetici rollerini düzenlediği de belirtildi.
ARTEX'in geliştiricisi, aracın Güney Kore bankalarına yönelik saldırılarla ilişkilendirilmesinin ardından 8 Ekim'de kodu kapattı; ancak daha önce indirilen kopyalar dolaşımda kalmaya devam ediyor.
Savunmadan finansa çok sayıda sektör hedefte
Storm-0940'ın hedef aldığı sektörler arasında havacılık ve savunma, enerji, finansal hizmetler, kamu kurumları, askerî kuruluşlar, otomotiv, kimya, medya, yarı iletkenler, yazılım ve teknoloji şirketleri bulunuyor. Düşünce kuruluşları ve kâr amacı gütmeyen kuruluşların da hedefler arasında olduğu bildirildi. Microsoft, saldırı girişimlerinin çoğunun başarısız olduğunu, ancak saldırganların bazı kuruluşlarda bulut sistemlerinde ayrıcalıklı ve kalıcı erişim sağladığını belirtti. Şirket, kaç kuruluşun fiilen ihlal edildiğini açıklamadı ve bir oturum açılmasının her zaman veri çalındığı anlamına gelmediğini vurguladı.
ConnectWise üzerinden kritik saldırı
Microsoft, Storm-0940'ın kısa süre önce ortaya çıkarılan ConnectWise Cloud Backup tedarik zinciri saldırısından da sorumlu olduğunu değerlendiriyor. Huntress'e göre saldırganlar uygulamanın kimlik bilgisini ele geçirdi ve 15 Ekim'de müşteri sistemlerine uygulamanın kendisi gibi giriş yaparak parola ve çok aşamalı doğrulamayı atladı. ConnectWise CEO'su Manny Rivelo, Microsoft'un analizine dayanarak saldırının Çin devletiyle bağlantılı bir grup tarafından gerçekleştirildiğinin değerlendirildiğini açıkladı. Şirket, hizmeti 17 Ekim'de kapattığını, bütün hesapları sıfırladığını ve hizmetleri aşamalı olarak yeniden devreye aldığını bildirdi. ConnectWise ayrıca yedekleme arşivlerinin şifreli ve izole durumda olduğunu, bunlara erişildiğine dair kanıt bulunmadığını açıkladı.
Çin suçlamaları reddetti
Çin'in Washington Büyükelçiliği ise iddiaları reddetti. Büyükelçilik, Çin'in bilgisayar korsanlığı faaliyetlerine karşı olduğunu ve bunlarla yasalar çerçevesinde mücadele ettiğini belirterek siber güvenlik gerekçesiyle Çin'e yönelik suçlamalara karşı çıktığını bildirdi.
Yapay zekâ siber saldırıların hızını değiştiriyor
Microsoft'a göre olayın en kritik boyutu, yapay zekâ destekli sistemlerin saldırganlara sağladığı hız. Geleneksel olarak insanlar tarafından yürütülen birçok saldırı aşaması artık yapay zekâ ajanlarıyla otomatik hale getirilebiliyor; bu sistemler aynı anda birden fazla hedef üzerinde, günün 24 saati çalışabiliyor. Microsoft, uygulamayı ya da eski SkyKick entegrasyonunu yetkilendiren kuruluşların kayıtlarını korumasını, uygulama yetkilerini, bulut hesaplarını ve olağan dışı giriş hareketlerini incelemesini istedi.
Haberleri kaçırmaSon dakika haberleri Telegram kanalımıza anında düşüyor.
Telegram'dan takip etUygulamayı kur PHP açığı dünyada siber alarm: Avrupa'da devlet siteleri kapatıldı, milyonlarca site için kritik uyarı
Okumaya devam et →
İlgili Haberler
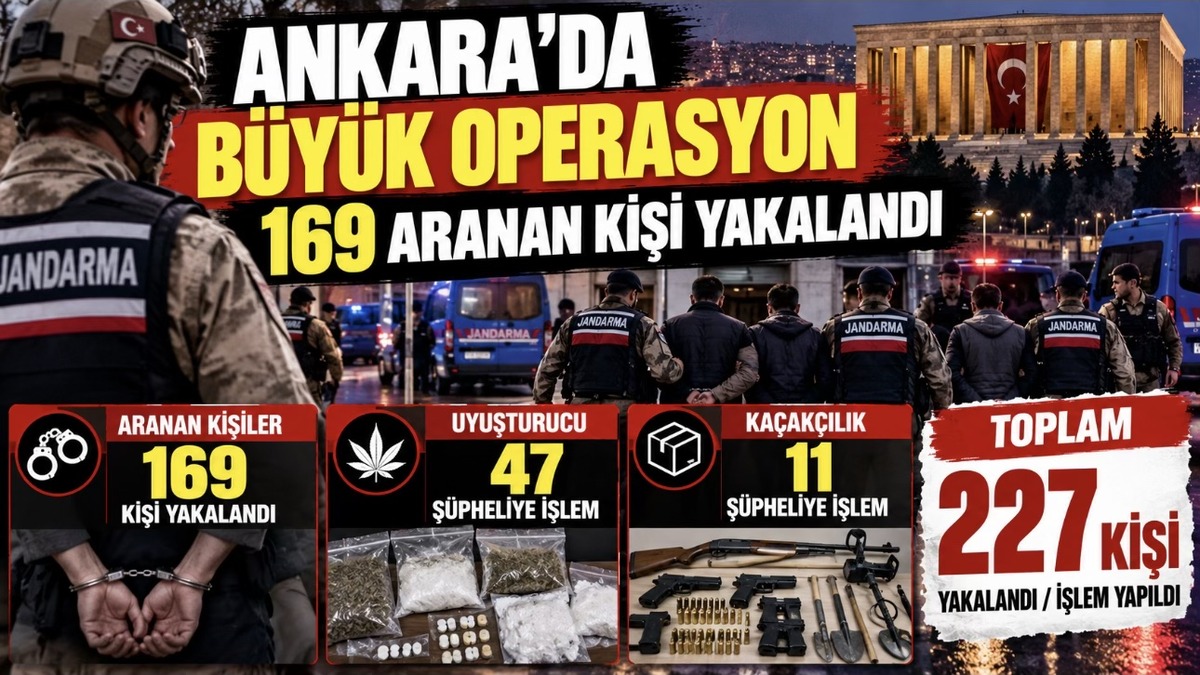 TürkiyeAnkara'da büyük jandarma operasyonu: 227 kişiye işlem, 169 aranan yakalandı
2
 TürkiyeYENİ Parti'nin dış bağlantıları (2): Klingbeil "Sizi destekleyeceğiz" dedi, Sánchez işbirliğinin "daha önce kararlaştırıldığını" yazdı
3
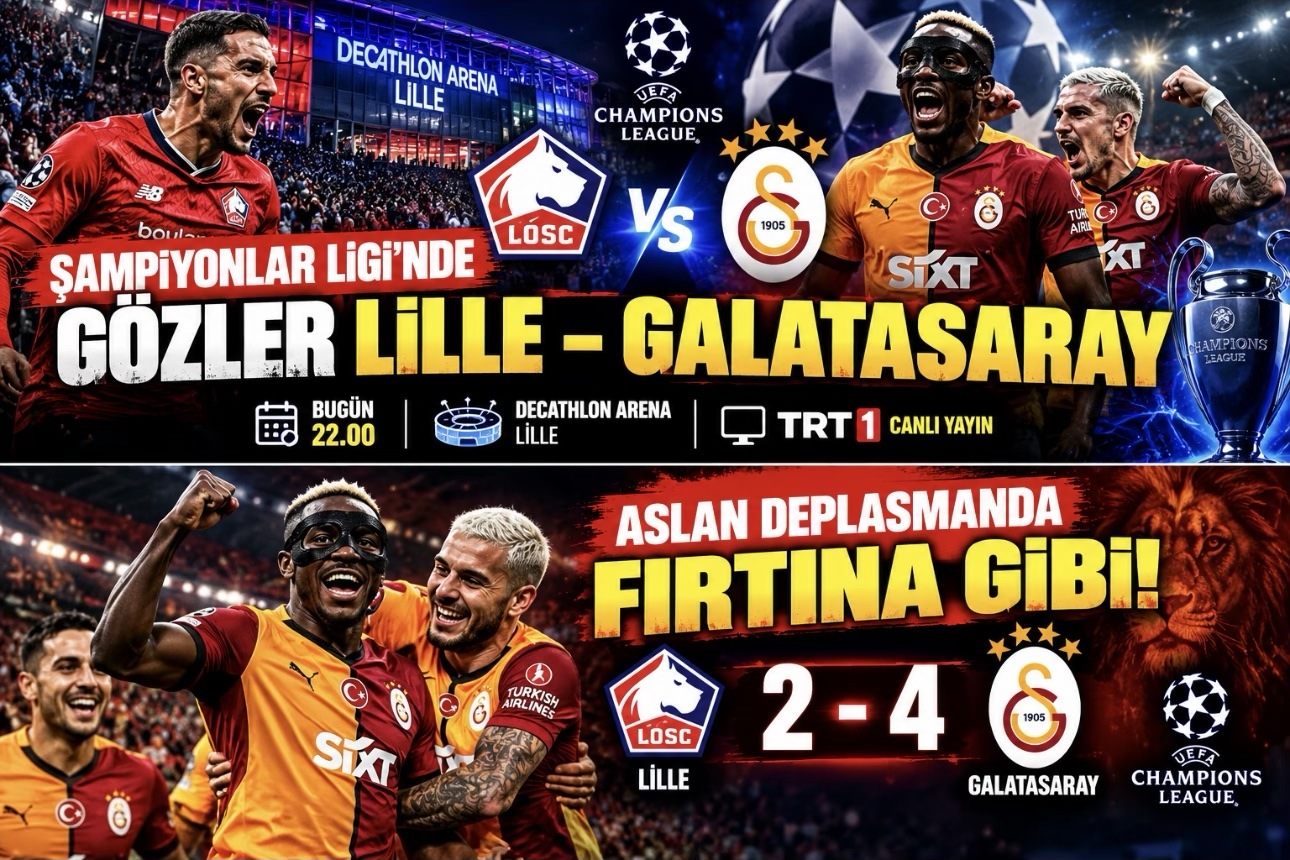 SporLille - Galatasaray maç sonucu: Galatasaray Fransa'da 4-2 kazandı, Devler Ligi'nde ilk galibiyet
4
 TürkiyeMurat Ağırel ve Ömer Sarıgül tutuklandı: Kara para aklama soruşturmasında 15 kişi cezaevine gönderildi
5
 İzmirAlsancak Garı'nda patlama sesi ve yangın: Boş vagon kullanılamaz hale geldi, yaralı yok